16:21 21.10.2026 Ср 3 мин
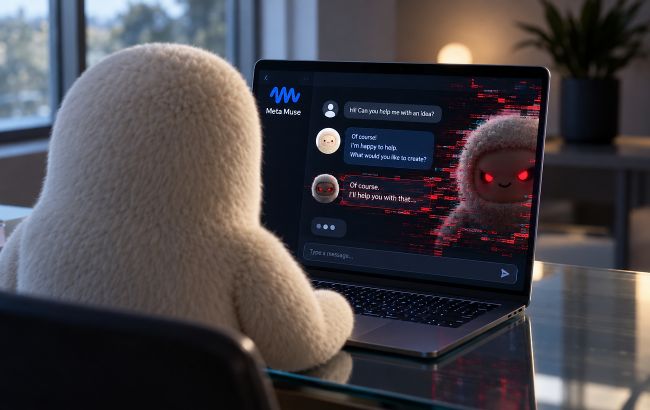
Muse сделал частные разговоры публичными (коллаж: РБК-Украина) Додати як бажане джерело в Google
Meta временно выключила функцию распространения диалогов в ИИ-агенте Muse — это случилось после обнаружения утечки частных разговоров. Через веб-ссылки посторонние люди могли находить и читать чужие чаты.
Об этом пишет РБК-Украина со ссылкой на Ars Technica.
Что именно оказалось в открытом доступе?
Специалисты по безопасности компании Claroc выяснили, что в открытый доступ попадали данные, которые изначально не предназначались для публичного просмотра.
С помощью одного базового запроса исследователям удалось отследить и собрать 6800 ссылок на чат Muse, созданные пользователями для обмена информацией.
В ходе выборочной проверки нескольких сотен открытых страниц ученые нашли
Кадровые тайны: заметки кандидата при подготовке к конфиденциальному звонку по поиску топ-менеджера для передовой ИИ-лаборатории с указанием имени внутреннего контакта и времени встречи.
Финансовые документы: внутренний отчет о доходах национальной маркетинговой компании с примечанием для генерального директора.
Банковские данные: заявка владельца малого бизнеса на получение кредита с указанием конкретной суммы, а также список задач с уведомлениями о мошенничестве от банка (включая частичные номера счетов, суммы и время транзакций).
Инвестиционные отчеты: внутренний отчет риелтора с двумя точными адресами объектов недвижимости, данными о доходности, доходах и ипотечных выплатах.
Персональные графики: полный календарь отпусков сотрудников компании в год, где по фамилиям указано расписание отсутствия десятков работников.
По словам исследователей, для сбора этих данных не понадобилось сложных хакерских атак — процесс занял буквально один запрос.
Читайте больше: Сайты блокируют ассистент Muse от Meta: новое приложение для iPad считают ботом
Техническая причина утечки: роковая ошибка дизайна
Обычно сервисы создают ссылки со случайным длинным набором символов, которые невозможно подобрать.
В случае с Muse разработчики Meta совершили ошибку в архитектуре URL: они заложили название чата непосредственно в субдомен адреса (например, home-sale-budget-9f21c8a3.cf.metaaiusercontent.com или q3-revenue-review-7b1e42f0.cf.metaaiuser)
Когда получатель открывал такую ссылку, информация о субдомене мгновенно фиксировалась в публичных базах данных пассивного DNS (pDNS).
Исследователи дали этому явлению название GhostShares — страницы, которые открываются для людей, которым никогда не отправляли ссылки.
Не пропустите: ИИ с активной памятью: Meta показала новую флагманскую модель Muse Wonder
Реакция Meta и сомнения в безопасности Muse
Эксперты Claroc сообщили о проблеме из-за программы Bug Bounty еще 8 октября, однако длительное время не получали ответа. Лишь после запроса от журналистов Meta заявила о временной заморозке функции.
«Мы открыли программу bug bounty для Muse, чтобы исследователи разоблачали разные сценарии и помогали нам улучшать продукт. Пользователи могут делиться конкретными материалами Muse. Однако мы приостановили функционал, пока изучаем отчет и рассматриваем изменения о том, как эти ссылки могут быть обнаружены», — заявили представители техногиганта.
Месяц назад CEO Meta Марк Цукерберг отмечал, что Muse «с нуля строился с фокусом на приватность и безопасность».
Более того, ассистент требует от пользователей глубокого доступа к их личным аккаунтам для выполнения действий : заполнение форм, бронирование и проведение платежей.
Это уже второй инцидент с безопасностью приложения. Всего тремя неделями ранее в ИИ-приложении обнаружили уязвимость нулевого дня, позволяющую сторонним программам перехватывать контроль над аккаунтом пользователя.
Создание новых публичных ссылок в Muse полностью заблокировано.