18:18 30.10.2026 Пт 2 мин
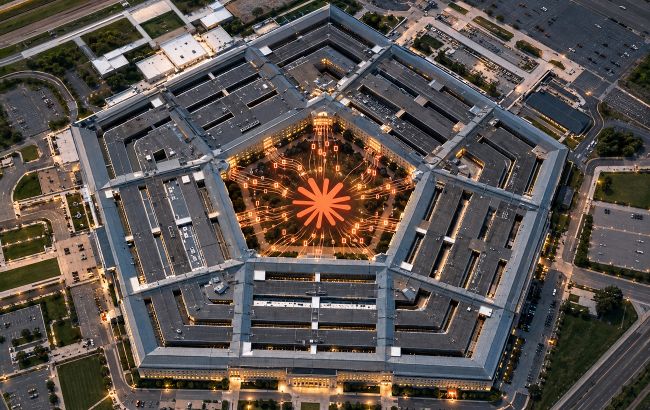
ИИ раскрыл критические данные военной сети США (коллаж: РБК-Украина) Додати як бажане джерело в Google
Подрядчик Пентагона подключил ИИ-агента Claude Code к защищенной системе Минобороны США, поставив под угрозу служебные данные.
Об этом информирует РБК-Украина со ссылкой на Wired.
Как искусственный интеллект оказался в военной сети?
Сотрудник глобальной консалтинговой компании Accenture подключил закрытую рабочую систему к своей персональной учетной записи ИИ, чтобы алгоритм помогал ему писать и исправлять код.
Централизованная система работает в сети несекретных протоколов Интернета (NIPRNet) и используется американскими разведывательными ведомствами.
Чтобы ИИ мог самостоятельно выполнять задачи, работник предоставил ему свои логины и пароли, наделив программу полномочиями администратора.
Поэтому ИИ направил данные для входа, пароли и подробную карту военной сети на сторонний рискованный сайт. По словам экспертов, это огромная угроза, ведь теперь злоумышленники могут понять, как устроены оборонные системы США.
Читайте больше: ИИ может сломать систему изнутри: OpenAI создала защиту от собственных моделей
Реакция Пентагона и компании
В министерстве обороны США отказались комментировать инцидент. Представители компании Accenture заявили, что провели независимое расследование и считают обвинения безосновательными, ведь они выполнили полностью свои контрактные обязательства.
В то же время, компания не уточнила, кто именно проводил проверку, и не отрицала сам факт инцидента.
Ситуация усугубляется тем, что федеральные подрядчики обязаны сообщать о любых киберпроблемах в течение 72 часов. По данным источников, Accenture сначала вообще не сообщило правительству о нарушениях, а уязвимость оставалась открытой в течение двух месяцев.
Не пропустите: Сломал Chrome, Windows и Android за секунды: Anthropic испытала цифрового хакера
Почему это критично для системы?
Хотя утечка произошла в несекретной сети NIPRNet, специалисты предостерегают о серьезных последствиях.
Новые инструменты и программы часто сначала тестируют там, а затем переносят в секретные и изолированные системы, куда хакерам обычно труднее добраться.
Имея украденные учетные данные, злоумышленники могли скачать туда скрытые вредоносные программы или сломать систему изнутри.